KI verkürzt die Zeit von der Entdeckung einer Sicherheitslücke bis zum Angriff und ermöglicht so schnellere, ausgefeiltere Angriffe.
+
Durch KI beschleunigte Bedrohungen
Fortgeschrittene Bedrohungen frühzeitig abwehrenReduzieren Sie das Risiko und stoppen Sie raffinierte Angriffe mit KI-gestützter Echtzeitprävention.
-
KI erweitert die Angriffsfläche
Benutzer und KI-Agenten greifen von überall aus auf Daten zu, was die Sichtbarkeit erhöht und den konsistenten Schutz erschwert.
+
KI erweitert die Angriffsfläche
Absicherung aller Benutzer und Workloads in allen BereichenErmöglichen Sie Benutzern und KI-Agenten schnellen, sicheren Zugriff und schützen Sie Workloads in allen Umgebungen mit elastischer Sicherheit.
-
Prozesse dürfen nicht auf menschlicher Geschwindigkeit basieren
Fragmentierte Tools und manuelle Arbeitsabläufe erschweren es, das Sicherheitsniveau aufrechtzuerhalten und mit Maschinengeschwindigkeit zu reagieren.
+
Prozesse dürfen nicht auf menschlicher Geschwindigkeit basieren
Vereinfachung und Skalierung von SicherheitsabläufenVereinheitlichen Sie Verwaltung und Prozesse des gesamten Netzwerksicherheitsbetriebs, verbessern Sie das Sicherheitsniveau und skalieren Sie Fachwissen mit Maschinengeschwindigkeit.
-
Digitales Vertrauen wird zurückgesetzt
Die Verkürzung der Lebenszyklen von Zertifikaten und die Umstellung auf Post-Quanten-Kryptographie gefährden Verfügbarkeit, Vertrauen und verschlüsselte Daten.
+
Digitales Vertrauen wird zurückgesetzt
Modernisierung des digitalen Vertrauens und Vorbereitung auf QuantencomputingAutomatisieren Sie das Lebenszyklusmanagement von Zertifikaten, um Ausfällen vorzubeugen und die kryptografische Flexibilität für den Post-Quanten-Übergang zu verbessern.
-
InterSECt 2026 Keynote
Erfahren Sie, wie PAN-OS® 12.2 Ceres Risiken reduziert, bevor Angreifer aktiv werden.
Frühzeitige Bedrohungsprävention. Vereinfachung des Betriebs Konsistenter Schutz jeder Umgebung.
Sicherer Zugriff für die agentengestützte Belegschaft
Prisma SASE ist eine KI-gestützte Plattform von einem einzigen Anbieter, die Cloud-, SD-WAN- und Browsersicherheit vereint, um Benutzer, Agenten, Daten und KI vor Zero-Day-Bedrohungen zu schützen.
Das neu entwickelte SWG blockiert KI-Spear-Phishing und fortschrittliche, gut getarnte Internet-Bedrohungen wie Reassembly-Angriffe und schädliche Erweiterungen.
Schützen Sie Multi-Cloud-, Container- und KI-Workloads mit konsistenter Bedrohungsprävention, automatisierter Bereitstellung und flexibler Verwaltung in allen Umgebungen.
In Multi-Cloud- und KI-Umgebungen – selbstverwaltet oder vollständig verwaltet
Aufdecken von Cloud- und KI-Risiken
Aufdecken von Cloud- und KI-Risiken
Ermitteln Sie Cloud-, Workload- und KI-Risiken und überprüfen Sie die Effektivität Ihrer Firewall mit der Cloud Network and AI Risk Assessment (CLARA).
Skalieren mit Hyperscale Security Fabric
Skalieren mit Hyperscale Security Fabric
Automatisieren Sie die Firewall-Bereitstellung und die Steuerung des Datenverkehrs über Clouds hinweg und skalieren Sie gleichzeitig den Schutz dynamisch, um den wachsenden KI-Anforderungen gerecht zu werden.
Schützen von Kubernetes- und KI-Workloads
Schützen von Kubernetes- und KI-Workloads
Schützen Sie Container, Microservices und KI-Workloads mit fortschrittlicher Layer-7-Bedrohungsprävention im gesamten Anwendungsdatenverkehr.
Stoppen lateraler Bedrohungen durch Mikroperimeter
Stoppen lateraler Bedrohungen durch Mikroperimeter
Isolieren Sie kritische Workloads und verhindern Sie die Ausbreitung von Bedrohungen im Netzwerk durch eine anwendungsorientierte Mikrosegmentierung.
Navigieren Sie durch die kryptografische Neuausrichtung
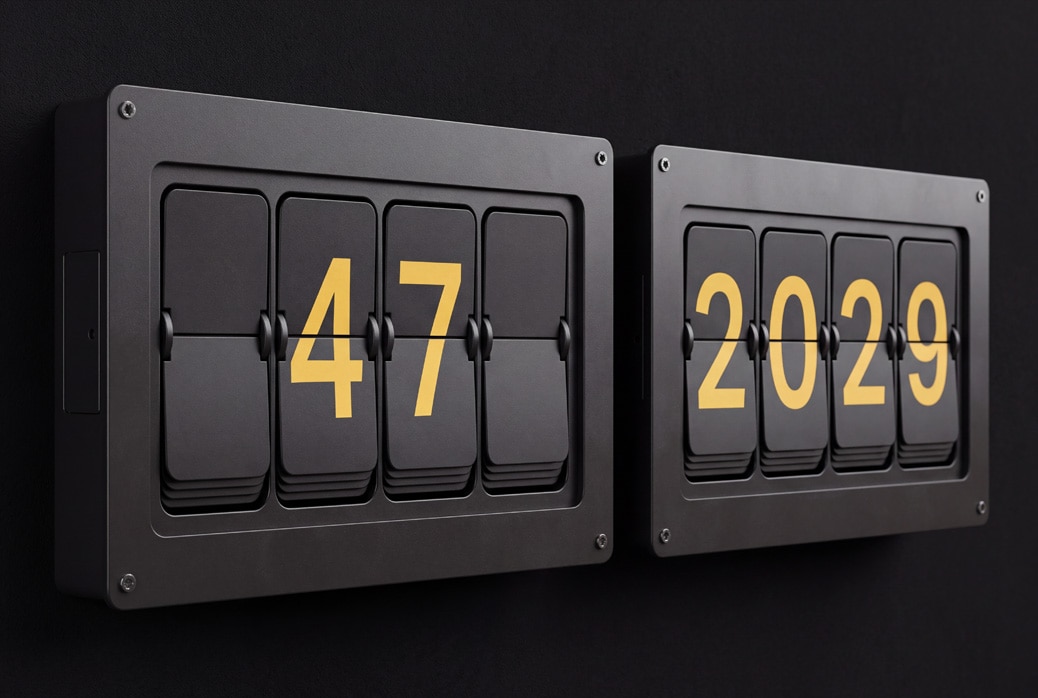
Die Verkürzung der Lebensdauer von Zertifikaten (auf 47 Tage) und die Umstellung auf Post-Quanten-Standards machen Kryptographie zu einem kontinuierlichen Betriebsrisiko.
Verwandeln Sie die Live-Netzwerkinfrastruktur in eine aktive Kontrollebene für kontinuierliche kryptografische Transparenz und Risikominderung.
Vertrauen modernisieren und Ausfälle verhindern
Vertrauen modernisieren und Ausfälle verhindern
Aktualisieren Sie Zertifikate, PKI und Maschinenidentitäten sicher, um Betriebsausfälle zu vermeiden, ohne Apps zu beschädigen.
Post-Quanten-Bereitschaft erreichen
Post-Quanten-Bereitschaft erreichen
Automatisieren Sie Zertifikatslebenszyklen und kryptografische Workflows, um einen praktischen, zukunftssicheren Weg zur Quantensicherheit zu schaffen.
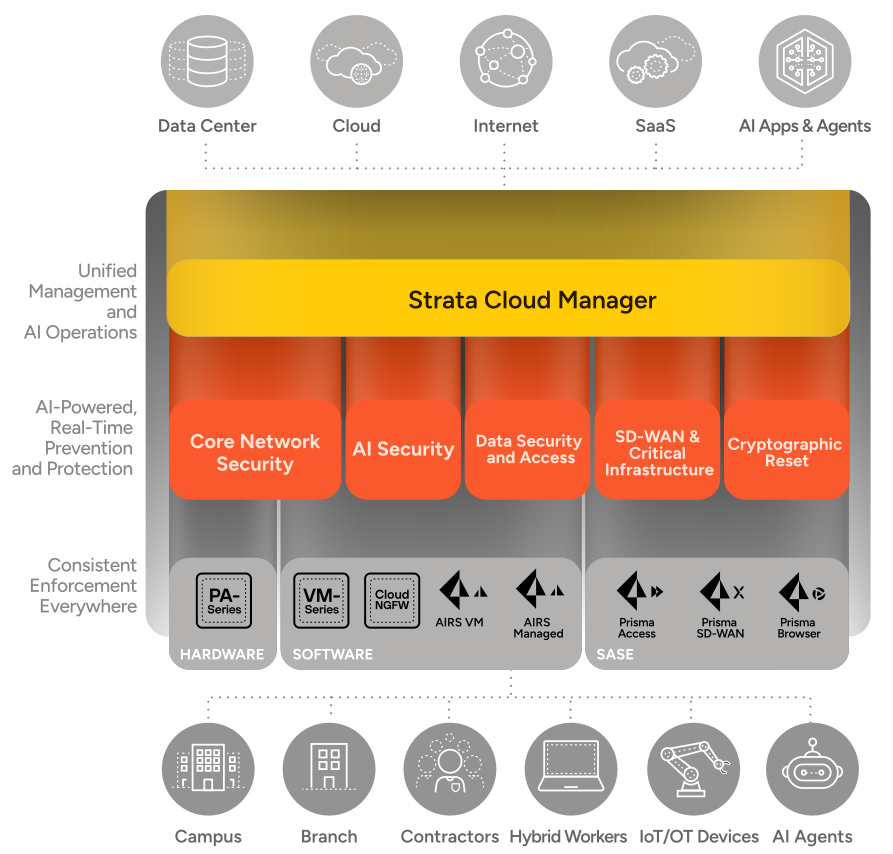
Netzwerksicherheitsplattform: einheitliche Informationen, Abläufe und Durchsetzung
Zentrale Funktionen
Frühzeitige Stoppen von Angriffen. Schutz Ihres Unternehmens, während es sich weiterentwickelt.
Schützen Sie Menschen und Workloads, vereinfachen Sie Sicherheitsabläufe, und bereiten Sie sich mit einer einheitlichen Netzwerksicherheitsplattform auf Quantenbedrohungen vor.
„Vom Kern bis zum Edge hat Palo Alto Networks unser gesamtes Netzwerk durchdrungen und bietet ein Sicherheitsniveau, das von anderen Anbietern nicht erreicht wird. Wir haben jetzt eine Plattform, mit der wir das gesamte Netzwerk einsehen können.“
Michael Sherwood, Chief Innovation and Technology Officer, City of Las Vegas
„Nach einer umfassenden Bewertung der verfügbaren Lösungen wurde klar, dass Palo Alto Networks einen ganzheitlichen und integrierten Ansatz mit einer einheitlichen Managementplattform bietet. Diese Plattform unterstützt nicht nur unsere Zero-Trust-Strategie und Initiativen zur digitalen Transformation, sondern befasst sich auch mit der Komplexität und den Risiken, die mit der Verwaltung verschiedener Einzellösungen über mehrere Teams hinweg verbunden sind.“
„Strata Cloud Manager hat uns die Möglichkeit gegeben, viele NOC-Operationen zu automatisieren, wie Firmware-Upgrades, Richtlinienübertragungen (Policy Pushes) und Skript-Netzwerk-Upgrades. Dadurch konnten wir viele Stunden manueller Arbeit einsparen, sodass wir nun die Möglichkeit haben, unser Unternehmen ganzheitlicher zu betrachten.“
Joash Jaggernauth, Lead Network Engineer, RaceTrac
„Plattformisierung ist ein Eckpfeiler unserer Cybersicherheitsstrategie. Sie ist KI-unterstützt, vollständig integriert, offen und durchgängig. Durch die Bewältigung dieser Komplexität können wir das Risikoprofil von Glen Dimplex deutlich senken, Kosten reduzieren und neue Geschäftsmöglichkeiten erschließen.“
Andy Marshall, Chief Information Technology Officer, Glen Dimplex
Eine Netzwerksicherheitsplattform verwendet eine Reihe von Richtlinien und eine einzige Threat-Intelligence-Quelle in Ihrem gesamten Netzwerk, anstatt separate Tools, die nicht zusammenarbeiten. Eine Bedrohung, die an einem Ort erkannt wird, wird überall blockiert. Palo Alto Networks ermöglicht dies über Hardware- und Softwarefirewalls, SASE und den Browser, die über den Strata Cloud Manager verwaltet werden.
Frontier-KI ermöglicht es Angreifern, innerhalb von Minuten Sicherheitslücken zu finden und funktionierende Exploits zu erstellen, sodass sich Teams nicht mehr darauf verlassen können, dass ihnen noch Zeit für Patches bleibt. Angreifer nutzen KI auch, um die Aufklärung zu automatisieren und sich hinter privaten Proxys und vertrauenswürdigen Cloud-Diensten zu verstecken. Netzwerksicherheit muss Angriffe stoppen, bevor sie ihr Ziel erreichen, nicht nachdem sie stattgefunden haben.
Präventives virtuelles Patching von Palo Alto Networks verwendet Frontier-KI, um Sicherheitslücken zu finden und Systeme zu schützen, bevor sie öffentlich bekannt werden, häufig sogar, noch bevor ein Patch vorhanden ist. IPS-Signaturen werden oft erst nach der Offenlegung bereitgestellt. In den ersten 60 Tagen hat unser multimodales KI-System NOVA mehr als 14.000 bisher unveröffentlichte Open-Source-Sicherheitslücken aufgedeckt. Die Sicherheitsmaßnahmen sind in einem Vault geschützt, sodass Angreifer keinen Zugriff auf die sensiblen Informationen zu Sicherheitslücken erhalten.
Advanced IP Defense von Palo Alto Networks blockiert die Infrastruktur der Angreifer selbst, sodass keine bösartige Datei oder Domain benötigt wird. Es ermittelt und überprüft kontinuierlich von Angreifern kontrollierte IP-Adressen – selbst hinter privaten Proxys und Cloud-Diensten – und blockiert diese, bevor ein Angriff beginnt. Zero Trust DNS verhindert, dass sich Angreifer direkt mit einer IP verbinden.
Nein. Die Agenten für Netzwerksicherheit von Palo Alto Networks empfehlen Aktionen und führen im Rahmen der integrierten Sicherheitsvorkehrungen nur diejenigen aus, die Sie genehmigen. Sechs spezialisierte Agenten unterstützen Sie bei der Bereitstellung, Fehlerbehebung, Konfiguration, Sicherheitslage, Bedrohungsabwehr und beim Datenschutz, sodass Ihr Team wiederkehrende Aufgaben auslagern und dennoch die Kontrolle behalten kann.
Prisma SASE wendet auf Mitarbeiter, Auftragnehmer und KI-Agenten dieselben Zugriffsregeln nach dem Least-Privilege-Prinzip an. Dabei spielt es keine Rolle, wo sie eine Verbindung herstellen. Auf nicht verwalteten Geräten bietet Prisma Browser Schutz auf Firewall-Ebene direkt im Browser, ohne den Datenverkehr zu entschlüsseln. Die Firewalls von Palo Alto Networks können Prisma Browser verifizieren, sodass Sie ungeschützte Browser blockieren und bestehende Richtlinien wiederverwenden können.
Palo Alto Networks wendet eine Sicherheitsleitlinie und Bedrohungsprävention für öffentliche Clouds, Kubernetes, KI-Workloads und Ihr Rechenzentrum an, während native Cloud-Firewalls in der Regel eine einzelne Cloud abdecken. Softwarefirewalls und Prisma AIRS AI Runtime Security untersuchen den Datenverkehr auf Anwendungsebene und isolieren Workloads, sodass Angreifer nicht zwischen ihnen wechseln können. Sie können diese selbst verwalten oder von Palo Alto Networks als vollständig verwalteten Dienst betreiben lassen.
Die kryptografische Neuausrichtung verbindet die Verkürzung der Gültigkeitsdauer von Zertifikaten auf 47 Tage mit der Umstellung auf Post-Quanten-Verschlüsselung. Da das Netzwerk jede verschlüsselte Verbindung erkennt, findet Palo Alto Networks ablaufende Zertifikate und nicht quantensicheren Datenverkehr, automatisiert Verlängerungen und aktualisiert ältere Systeme ohne Codeänderungen auf Post-Quanten-Standards.
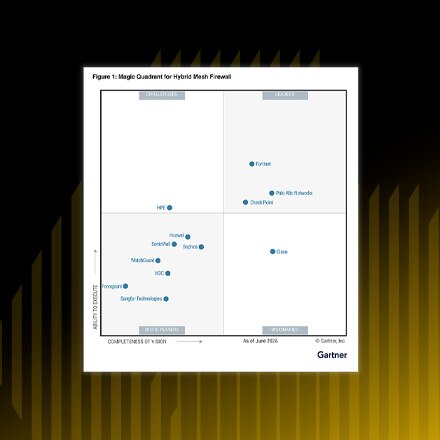
Palo Alto Networks erreichte 2026 in unabhängigen SecureIQLab-Tests eine Sicherheitseffizienz von 99,07 %. Informationen von mehr als 70.000 Kunden fließen in Precision AI ein und tragen so dazu bei, dass fast 15 Millionen neue Bedrohungen verhindert und täglich über 31 Milliarden Angriffe abgewehrt werden können. Gartner® ernennt Palo Alto Networks zum zweifachen Leader für Hybrid-Mesh-Firewalls und zum vierfachen Leader im Bereich SASE.
Netzwerksicherheit – gebaut für das Agentic AI Zeitalter
Beugt Bedrohungen früher vor, vereinfacht den Betrieb und schützt jede Umgebung konsistent.
Vielen Dank
Wir haben Ihre Anfrage erhalten. Ein Experte von Palo Alto Networks wird sich in Kürze mit Ihnen in Verbindung setzen.
Erhalten Sie die neuesten Nachrichten, Einladungen zu Veranstaltungen und Bedrohungswarnungen