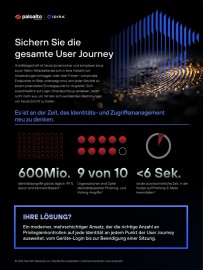
Angreifer nutzen Verdrossenheit mit MFA (Multi-Faktor-Authentifizierung) und Cookie Hijacking, um grundlegende Kontrollen des Identitäts- und Zugriffsmanagements (IAM) zu umgehen. Deshalb sollten Sicherheitsverantwortliche die Schwachstellen untersuchen, die über den Anmeldevorgang hinausgehen.
Schützen Sie Ihre Mitarbeiter am Endgerät, bei der Anmeldung und darüber hinaus – für einen durchgängigen Schutz, der die Benutzererfahrung nicht beeinträchtigt.
Lesen Sie die Infografik, um mehr zu erfahren.