
Entwicklung mit Claude.
Absicherung mit Palo Alto Networks.
Daten schützen, Agenten steuern und KI-Kosten im Griff behalten.

Herausforderungen
Warum Unternehmen Claude sichern müssen
Claude Code, Claude.ai und Cowork gehören heute zum Arbeitsalltag.
Eingebundene Dateien, Skills und Tools erfordern unternehmensweite Sichtbarkeit und Kontrollmöglichkeiten.
Eingebundene Dateien, Skills und Tools erfordern unternehmensweite Sichtbarkeit und Kontrollmöglichkeiten.

Inoffizielle Nutzung von Claude
Claude Code oder Cowork können auf Endpunkten von Entwicklern installiert werden. Dadurch können blinde Flecken bei der Sicherheit entstehen.

Kompromittierte Integrationen
Ein kompromittierter Server oder ein kompromittiertes Plug-in für Agenten, die auf Claude basieren, kann einen Angriffsweg in die Workflows des Unternehmens eröffnen.

Offenlegung sensibler Daten
Unternehmenseigene Daten, Kundendatensätze und Zugangsdaten von Entwicklern können über Prompts an Claude und Aktionen von Agenten nach außen dringen.

Unkontrollierte Aktionen von Agenten
Zu weitreichende Berechtigungen können dazu führen, dass Claude-basierte Agenten sensible Daten offenlegen oder Arbeitsabläufe stören.
Die Lösung
Unternehmensweite Absicherung von Claude
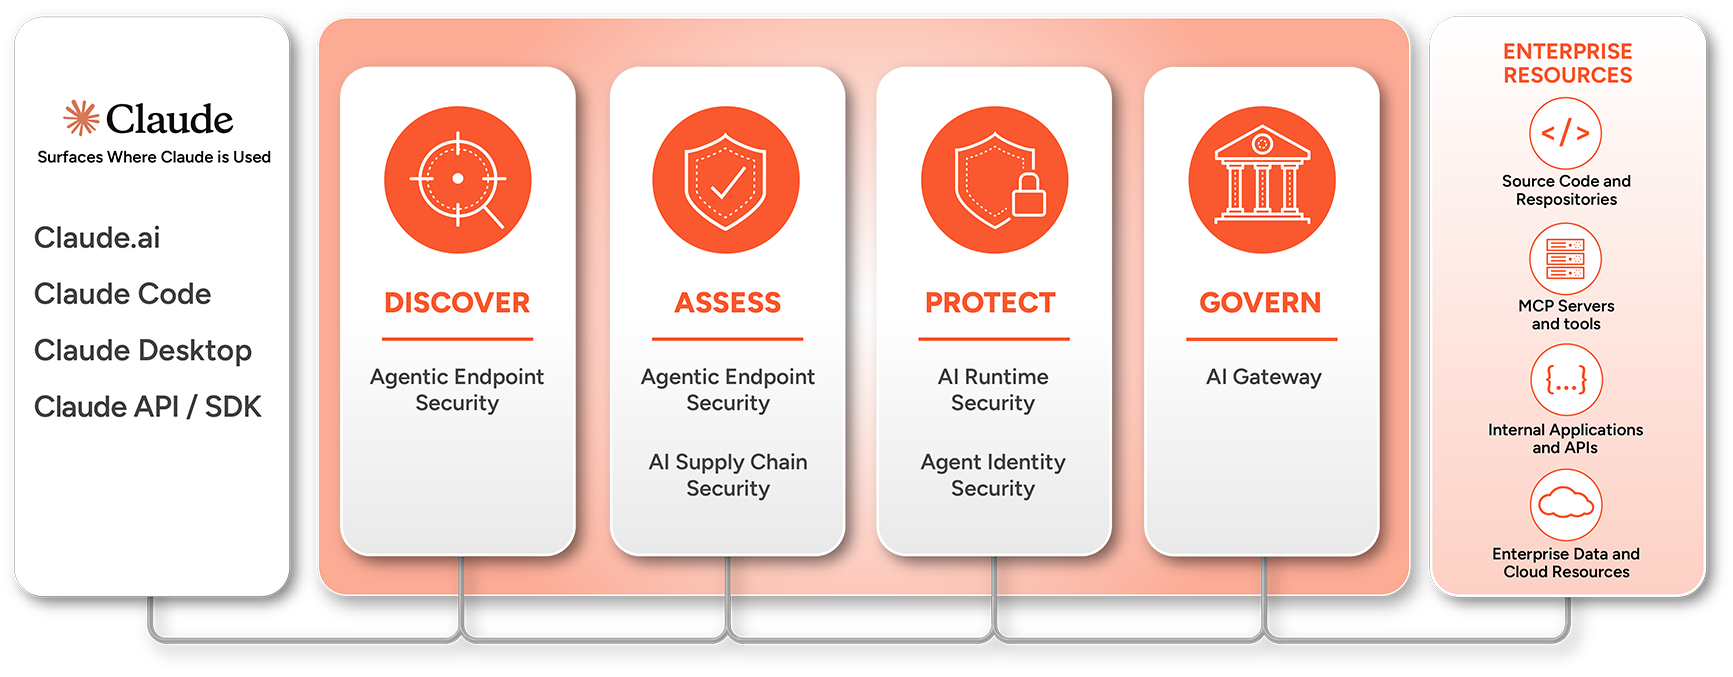
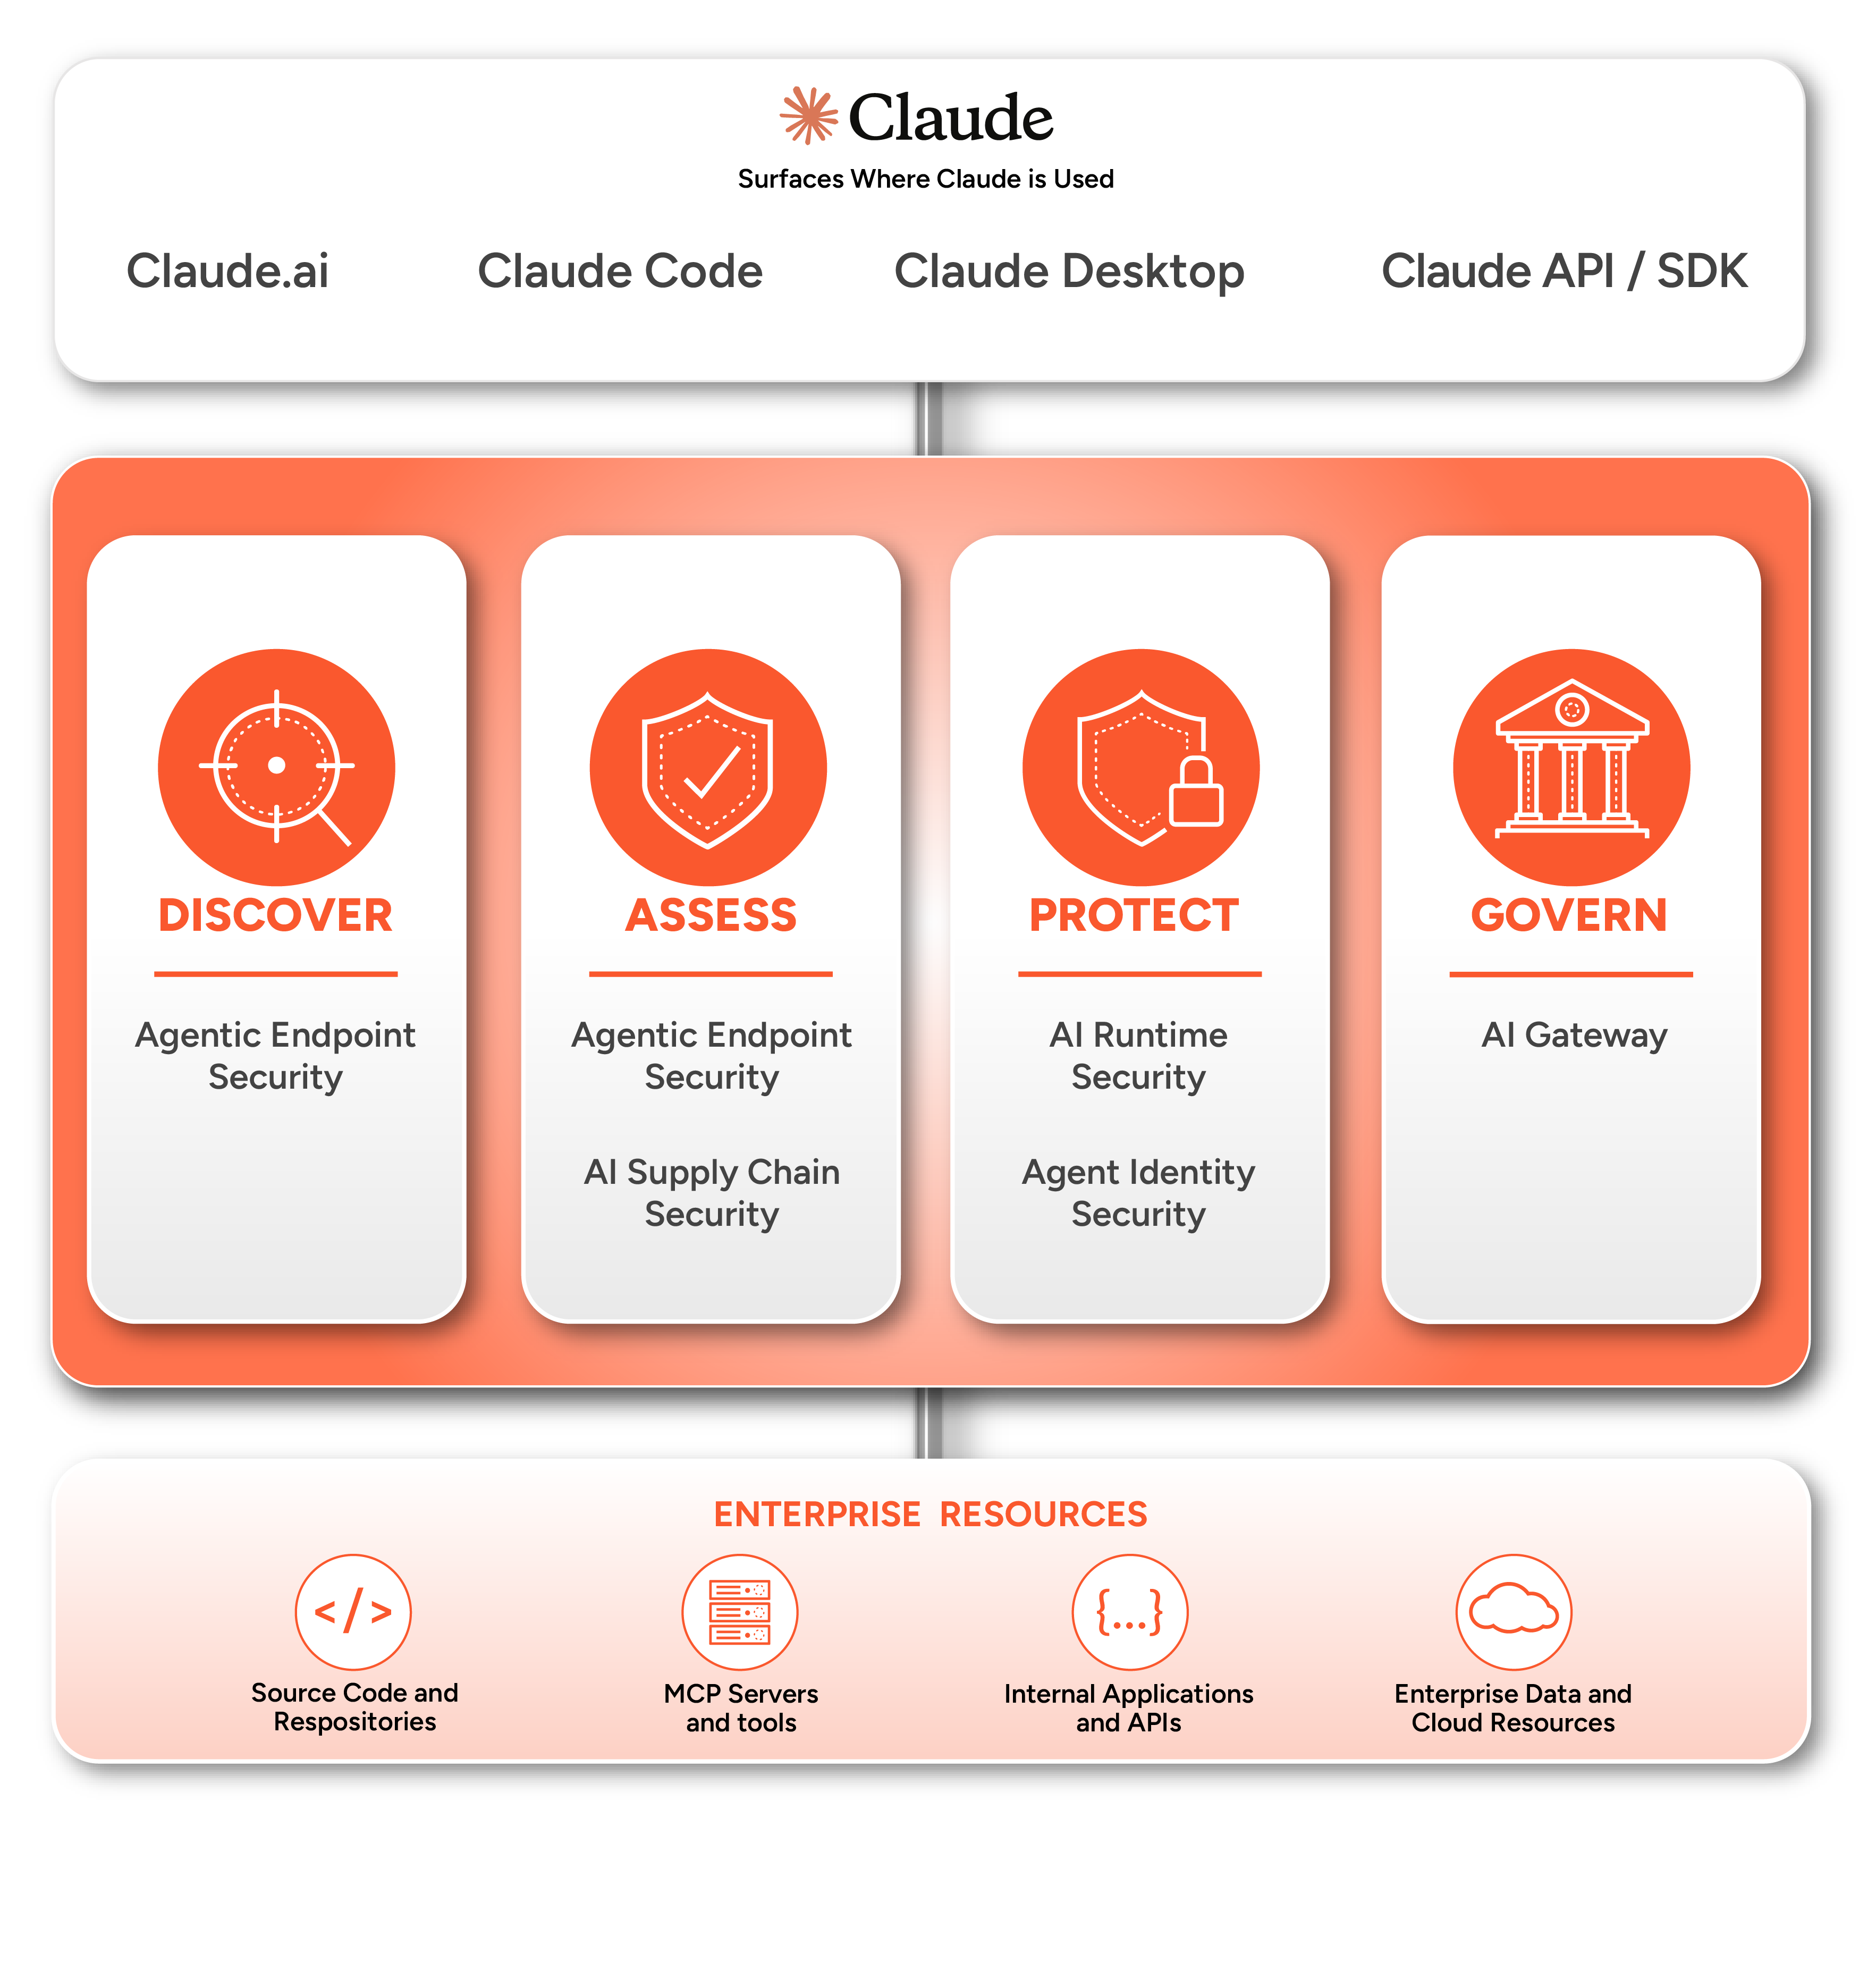
Ermitteln Sie, wo Claude ausgeführt wird. Sichern Sie die Systeme ab, mit denen Claude verbunden ist, schützen Sie die Daten, auf die Claude zugreift, und kontrollieren Sie die Agenten, die auf Claude basieren.
Über 150 BillionenClaude-Token pro Monat verarbeitet 1
Über 2 MilliardenClaude-Anfragen pro Monat verarbeitet 1
Über 150 Millionen US-Dollaran monatlichen Ausgaben für Claude von der Kostenkontrolle erfasst 1
75.000Kunden weltweit geschützt
Mehr als 1.000vordefinierte DLP-Muster
99,24 %der direkten Prompt-Injection-Angriffe verhindert
75.000Kunden weltweit geschützt
Mehr als 1.000vordefinierte DLP-Muster
99,24 %der direkten Prompt-Injection-Angriffe verhindert
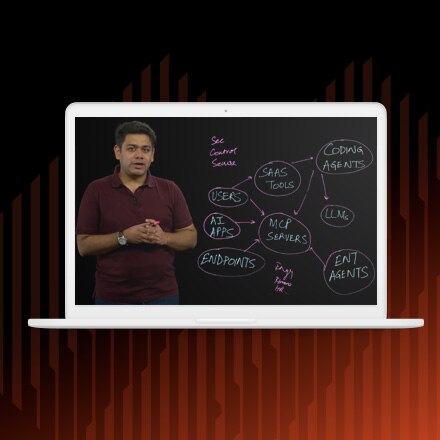
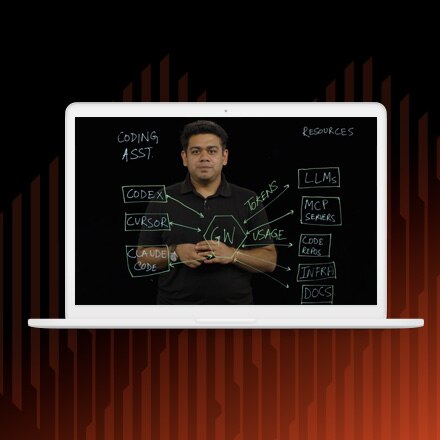
EMPFOHLENES WEBINAR
Von Claude Code bis Cowork: Die wichtigsten Sicherheitsprioritäten
Sie möchten wissen, wie Prisma® AIRS™ Ihre Nutzung von Claude absichern kann? Nehmen Sie an unserem Webinar teil, um mehr zu erfahren.
So gelingt der Einstieg
Erfahren Sie, welchen Risiken Entwickler und Wissensarbeiter ausgesetzt sind und welche Identitäts- und Sicherheitskontrollen dabei helfen, Claude im Unternehmen abzusichern.
Häufig gestellte Fragen
Anthropic integriert Sicherheitsfunktionen in das Modell und die Plattform. Zu den Kontrollen in den Enterprise-Tarifen gehören SSO, Administratoreinstellungen und Audit-Logs. Ihr Unternehmen entscheidet weiterhin, worauf Claude zugreifen darf, welche Tools mit Claude verbunden werden und welche Daten Ihre Mitarbeiter mit Claude teilen. Palo Alto Networks hilft Ihnen, Claude unternehmensweit abzusichern und zu verwalten.
Palo Alto Networks ergänzt die Sicherheitsmaßnahmen von Anthropic um Kontrollfunktionen für den Unternehmenseinsatz. Mit den Kontrollfunktionen von Claude Enterprise lässt sich die Nutzung der Claude-App steuern. Palo Alto Networks sorgt in all Ihren Umgebungen auch für Sichtbarkeit auf Endpunkten von Entwicklern, bei MCP-Servern von Drittanbietern und bei Aktionen von Agenten. Zudem können Sie Ihre Richtlinien auf diese Bereiche ausweiten. Damit können Sie auch Risiken in der Lieferkette und im Verhalten Ihrer Agenten erkennen und etwaige Probleme beheben.
Claude Code nutzt die Berechtigungen der Entwickler, um Dateien zu lesen, Befehle auszuführen und Verbindungen zu externen Tools herzustellen. Sichern Sie Claude Code ab, indem Sie Secrets und Quellcode schützen, Erweiterungen und MCP-Server auf ihre Vertrauenswürdigkeit prüfen und mit Cortex AES die von Agenten eingelesenen Kontextinhalte auf Prompt-Injection-Angriffe untersuchen.
MCP-Server ermöglichen es Claude Code, Cowork und benutzerdefinierten Agenten auf Basis von Claude ADK, auf Daten in anderen Systemen zuzugreifen und dort Aktionen auszuführen. Ein kompromittierter Server kann den Agenten dazu verleiten, Daten preiszugeben oder unbeabsichtigte Aktionen auszulösen. Prüfen Sie MCP-Server vor dem Einsatz, legen Sie fest, wie ein Agent sie nutzen darf, und überwachen Sie den MCP-Datenverkehr auf Prompt-Injection-Angriffe und Datenlecks.
Behandeln Sie jeden Agenten als eigenständige Identität mit eigenen Berechtigungen, die in Umfang und Dauer begrenzt sind. Gewähren Sie Zugriff auf freigegebene Systeme erst bei Bedarf und entziehen Sie ihn nach Abschluss der Aufgabe. So lässt sich das Risiko eindämmen. Über AI Gateway können Sie diese Richtlinien zentral für Agenten durchsetzen und auch Vorgaben zu Kosten und Tool-Nutzung durchsetzen.